Posts

EtherChannel

Image
Агрегирование каналов позволяет решить две задачи: повысить пропускную способность канала обеспечить резерв на случай выхода из строя одного из каналов Большинство технологий по агрегированию позволяют объединять только параллельные каналы. То есть такие, которые начинаются на одном и том же устройстве и заканчиваются на другом. Если рассматривать избыточные соединения между коммутаторами, то без использования специальных технологий для агрегирования каналов, передаваться данные будут только через один интерфейс, который не заблокирован STP. Такой вариант позволяет обеспечить резервирование каналов, но не дает возможности увеличить пропускную способность. Технологии по агрегированию каналов позволяют использовать все интерфейсы одновременно. При этом устройства контролируют распространение широковещательных фреймов (а также multicast и unknown unicast), чтобы они не зацикливались. Для этого коммутатор, при получении широковещательного фрейма через обычный интерфейс...
Петли L2, методы борьбы (PortFast, LoopGuard, BPDU guard, BPDU filter)

Петли в сетях Петли в коммутируемой сети могут возникнуть по нескольким причинам: Отключен STP; PVST BPDU передает идентификатор VLAN. Если на access-интерфейсе полученный идентификатор VLAN'а не совпадает с VLAN ID в котором было получено BPDU, то порт переводится в заблокированное состояние для этого VLAN; Различные версии STP; Разные native VLAN'ы на концах транка; Слишком маленькие таймеры STP; Большое количество хопов в топологии STP.  Опциональные настройки STP Loop Guard BPDU Guard Root Guard PortFast BPDU Filter UDLD Функции PortFast, BPDU guard, BPDU filtering, EtherChannel guard, root guard или loop guard могут быть настроены в режиме PVST+, rapid PVST+ или MSTP. Функции UplinkFast, BackboneFast или cross-stack UplinkFast могут быть настроены в режиме rapid PVST+ или MSTP, но они будут оставаться выключенными (inactive) до тех пор пока режим не будет изменен на PVST+ (так как они уже вшииы в rapid pvst+) Port Fast Portfast ...

AAA

AAA AAA – Authentication, Authorization and Accounting, функция, которая представляет собой комплексную структуру организации доступа пользователя в сеть. За ней, собственно, кроются такие базовые процессы, как: Аутентификация , где система предлагает пользователю ввести свое имя и пароль, прежде чем позволить ему совершать дальнейшие действия. Авторизация . Успешно пройдя аутентификацию, система авторизует пользователя в сети, наделяя его теми полномочиями, которые соотносятся с его учетной записью (именем и паролем). Учет . Отвечает за сбор информации об учетной записи пользователя и отправке ее на сервер, хороший тому пример - биллинг интернет-провайдера. Для активации AAA, в режиме глобальной конфигурации достаточно набрать aaa new-model . ! Будьте осторожны, если вы не успели создать на оборудовании хотя бы одного пользователя User с паролем, то при попытке зайти на устройство, система запросит имя и пароль, даже если...

Port-security

Port-security Port-security – функция защиты от сетевых атак, направленных на переполнение CAM таблицы коммутатора, вследствие чего, коммутатор перестает справляться с обработкой MAC адресов и превращается в хаб. Функция port-security позволяет ограничить максимальное количество MAC адресов допустимых на интерфейсе. Настраивается функция в режиме конфигурации интерфейса командой switchport port-security maximum 1 , где 1 максимальное количество MAC адресов на выбранном интерфейсе, как раз для подключения одного устройства к сети. Если этим устройством является IP телефон со встроенным коммутатором, то необходимо разрешить 3 MAC адреса командой switchport port-security maximum 3 - для телефона, встроенного коммутатора и компьютера. Для настройки порта коммутатора таким образом, чтобы в случае появления на данном порту лишнего MAC адреса он автоматически отключался необходимо прописать команду switchport port-security violatio...

MPLS

MPLS MPLS - MultiProtocol Label Switching, технология коммутации пакетов по меткам. Данная технология позволяет существенно повысить скорость доставки пакетов из точки А в точку Б через маршрутизируемые сети, за счет кэширования маршрута по принципу работы технологии CEF (Cisco Express Forwarding). Скорость обработки пакетов маршрутизатором увеличивается за счет уменьшения количества обрабатываемой маршрутной информации, помещения ее в кэшируемую память маршрутизатора и перехода на второй уровень модели OSI. При использовании технологии MPLS, маршрутизатор более не сверяется с таблицей маршрутизации, не вычисляет next-hop IP адрес, а обрабатывает и перенаправляет пакеты согласно номеру метки «прилепленной» к каждому пакету. Данная метка размещается в заголовке пакета между mac-адресом и IP адресом. Величина метки равна 32 битам или 4 байтам. LSR - Label Switch Router, маршрутизатор, на котором включена функция MPLS. После ...

BPDU Guard

BPDU Guard BPDU – Bridge Protocol Data Unit, пакеты, которыми обмениваются коммутаторы для выбора корневого (root) устройства при реализации протокола STP (Spanning Tree Protocol). Чтобы гарантировать безопасность сети и неприкосновенность статуса root избранного устройства, на всех коммутаторах уровня доступа настраивается функция BPDU guard , которая препятствует подключению к сети любого устройства, активно отсылающего в нее BPDU пакеты. Таким образом BPDU guard защищает неизменность топологии сети, а главное препятствует злоумышленнику подключить устройство с низким приоритетом, чтобы заставить остальных коммутаторов думать, что в сети появился новый root и перестроить всю топологию относительно атакующего устройства, тем самым позволив ему пропускать через себя все данные, предоставляя злоумышленнику такую информацию как: IP адреса, пароли и т.п. Подобно функции Port-security, правильно настроенный BPDU guard заблокирует по...

RSTP

Image
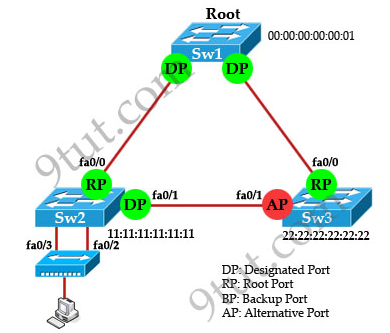
Rapid Spanning Tree Protocol (RSTP) One big disadvantage of STP is the low convergence which is very important in switched network. While STP can take 30 to 50 seconds to transit from a blocking state to a forwarding state, RSTP is typically able to respond less than 10 seconds of a physical link failure. RSTP works by adding an alternative port and a backup port compared to STP. These ports are allowed to immediately enter the forwarding state rather than passively wait for the network to converge. RSTP bridge port roles: * Root port – A forwarding port that is the closest to the root bridge in terms of path cost * Designated port – A forwarding port for every LAN segment * Alternate port – A best alternate path to the root bridge. This path is different than using the root port. The alternative port moves to the forwarding state if there is a failure on the designated port for the segment. * Backup port – A backup/redundant path to a segment where another br...